ইন্টারনেটের বড় একটি অংশ চালাতে ব্যবহৃত প্রযুক্তিতে এক দশকেরও বেশি সময় ধরে গুরুতর নিরাপত্তাত্রুটি রয়ে গিয়েছিল। এত দিন তা কারো নজরে আসেনি। এবার কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের সাহায্যে ত্রুটিগুলো ধরা পড়েছে। এরপর বিশ্বজুড়ে সাইবার নিরাপত্তা নিয়ে জরুরি সতর্কতা জারি করা হয়েছে। বুধবার (২১ অক্টোবর) ত্রুটির কথা প্রকাশ্যে আসার পর বিভিন্ন দেশের সরকার ও নিরাপত্তা সংস্থা দ্রুত ব্যবস্থা নিতে শুরু করে। ওয়েবসাইট পরিচালকদের নিরাপত্তা হালনাগাদ করার পরামর্শ দেয়া হয়েছে। দ্রুত তা করা সম্ভব না হলে সাময়িকভাবে ওয়েবসাইট বন্ধ রাখতেও বলা হয়েছে।
বিবিসি বৃহস্পতিবার (২২ অক্টোবর) জানায়, পিএইচপি নামের একটি প্রোগ্রামিং ভাষায় এই ত্রুটি পাওয়া গেছে। ২০০০-এর দশক থেকে ওয়েবসাইট তৈরিতে ভাষাটি ব্যাপকভাবে ব্যবহৃত হচ্ছে। সাইবার নিরাপত্তা প্রতিষ্ঠান উইজের গবেষকেরা ত্রুটিগুলো শনাক্ত করেন। প্রতিষ্ঠানটির ভাষায়, এআইয়ের সাহায্যে শনাক্ত হওয়া নিরাপত্তাত্রুটিগুলোর মধ্যে এগুলো সবচেয়ে গুরুতর। ত্রুটি খুঁজে পেতে ওপেনএআইয়ের প্রযুক্তিও ব্যবহার করা হয়েছে। প্রতিষ্ঠানটি বলেছে, সাম্প্রতিক সময়ে আবিষ্কৃত নিরাপত্তা সমস্যাগুলোর মধ্যে এটি অন্যতম, যার প্রভাব ব্যাপক হতে পারে।
পিএইচপি কী, কী কাজে লাগে?
পিএইচপির নাম অনেকের কাছে অপরিচিত হলেও প্রতিদিন অসংখ্য মানুষ এই প্রযুক্তির ওপর নির্ভরশীল ওয়েবসাইট ব্যবহার করেন। এটি একটি উন্মুক্ত উৎসের প্রোগ্রামিং ভাষা। ওয়েবসাইটের সার্ভারে কাজ করে এটি। কোনো ওয়েবসাইট খুললে তথ্য সংগ্রহ ও প্রক্রিয়াকরণের মাধ্যমে ব্যবহারকারীর সামনে পাঠযোগ্য পৃষ্ঠা তুলে ধরতে সাহায্য করে।
১৯৯০-এর দশকের শুরুর দিকে গতিশীল ওয়েবপেজ ও অ্যাপ্লিকেশন তৈরির জন্য পিএইচপি তৈরি করা হয়। এখনো উইকিপিডিয়া, অনলাইন দোকান এবং বিশ্বের অসংখ্য ওয়েবসাইটে এটি ব্যবহৃত হচ্ছে। এসব ওয়েবসাইটের অনেকগুলো তৈরি করা হয়েছে ওয়ার্ডপ্রেস দিয়ে। এটিও পিএইচপির ওপর নির্ভরশীল।
ওয়েব অ্যাপ্লিকেশন তৈরিতে পিএইচপির কয়েকটি জনপ্রিয় কাঠামো রয়েছে। লারাভেল ও সিমফনি হলো ওয়েব অ্যাপ তৈরির সরঞ্জাম, যা কাজের গতি বাড়ায় ও উন্নয়নপ্রক্রিয়াকে সহজ করে। ড্রুপাল হলো ওয়েবসাইট তৈরির একটি ব্যবস্থাপনা প্ল্যাটফর্ম।
উইজের হিসাব অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইটে পিএইচপি ব্যবহৃত হয়। অলাভজনক প্রতিষ্ঠান পিএইচপি ফাউন্ডেশন ভাষাটির রক্ষণাবেক্ষণ করে। এর সঙ্গে যুক্ত রয়েছেন পিএইচপি ব্যবহারকারী ব্যক্তি ও প্রতিষ্ঠান।
কী বিপদ তৈরি হয়েছে?
গবেষকেরা পিএইচপিতে দুটি নিরাপত্তাত্রুটি শনাক্ত করেছেন। এগুলোর নাম দেয়া হয়েছে ‘পিএইচপি২শেল’। গত এক দশকে প্রকাশিত পিএইচপির বিভিন্ন সংস্করণে ত্রুটিগুলো রয়েছে। গবেষকদের আশঙ্কা, এর প্রভাব ছড়িয়ে পড়তে পারে ইন্টারনেটজুড়ে।
ত্রুটি শনাক্তে সহায়তাকারী সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যালিফের গবেষক রায়ান অস্টিন বিবিসিকে বলেন, নিজের শনাক্ত করা নিরাপত্তাত্রুটিগুলোর মধ্যে এটিই সবচেয়ে গুরুতর।
উইজ জানিয়েছে, নির্দিষ্ট পরিস্থিতিতে হ্যাকাররা এই ত্রুটি কাজে লাগিয়ে ওয়েবসাইটের সার্ভারের নিয়ন্ত্রণ নিতে পারে। চুরি করতে পারে সংবেদনশীল তথ্য। অর্থাৎ পিএইচপির ওপর তৈরি ওয়েবসাইট ও অ্যাপ্লিকেশনগুলো ঝুঁকিতে রয়েছে।
সাইবার নিরাপত্তা প্রতিষ্ঠান গরিলা সাইবার সিকিউরিটির প্রধান নির্বাহী পল স্পেনের মতে, এআইয়ের কারণে এ ধরনের হামলা চালানো আরো সহজ ও দ্রুত হতে পারে। তাঁর ধারণা, ত্রুটির কারণে লাখ লাখ ওয়েবসাইটকে হামলার শিকার হতে পারে।
অস্ট্রেলিয়ার অ্যাডিলেড বিশ্ববিদ্যালয়ের সাইবার নিরাপত্তা গবেষক জিল স্লে সতর্ক করেছেন, হ্যাকার বা কোনো দেশ এই ত্রুটি কাজে লাগিয়ে ব্যক্তিগত তথ্য হাতিয়ে নিলে তার পরিণতি হবে ভয়াবহ।
বন্ধ রাখতে হয়েছে ওয়েবসাইট
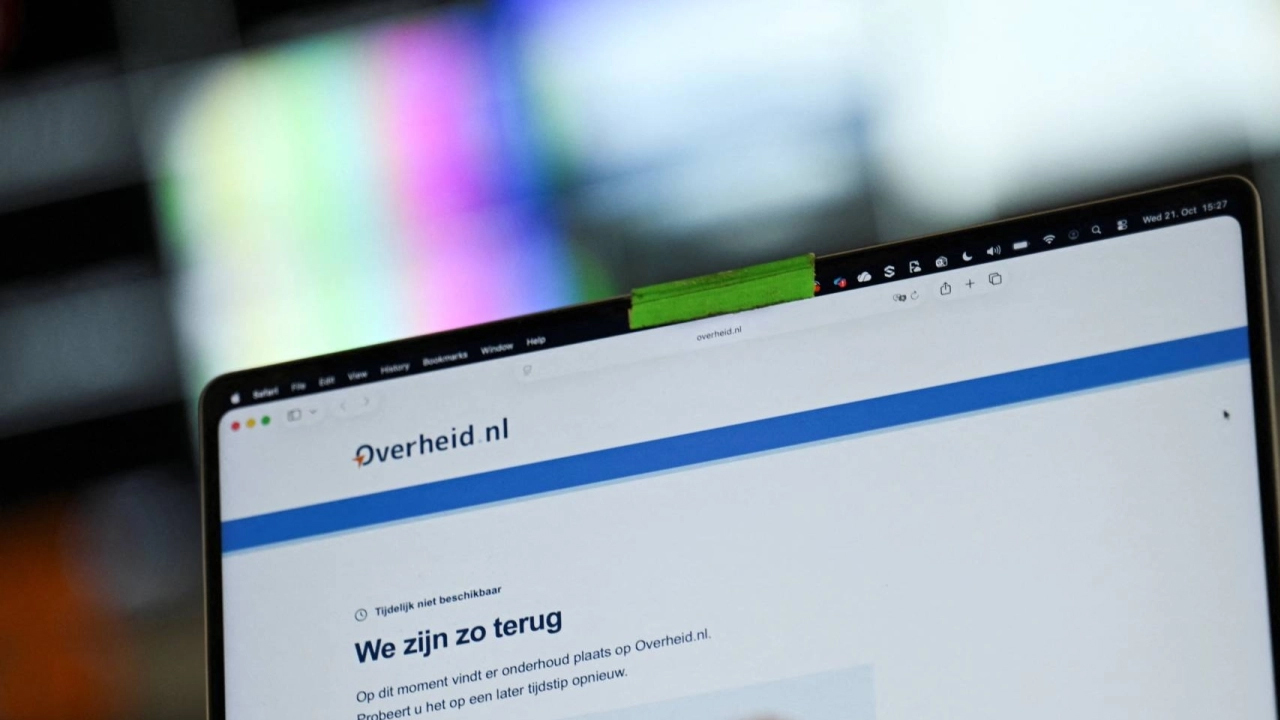
নিরাপত্তা সতর্কতার কারণে গেমিং প্ল্যাটফর্ম, সরকারি ওয়েবসাইট ও অনলাইন ফোরামসহ বিভিন্ন সেবায় বিঘ্ন ঘটেছে। উইকিপিডিয়ার পরিচালনাকারী সংস্থা উইকিমিডিয়া সতর্কতামূলক ব্যবস্থা হিসেবে তাদের কয়েকটি সিস্টেম বন্ধ করে দিয়েছে।
ফিনল্যান্ড সরকার, এডিনবরা সিটি কাউন্সিল ও বিবিসিও তাদের কিছু ওয়েবসাইট বা পেজ বন্ধ রেখেছে। নেদারল্যান্ডসের সাইবার নিরাপত্তা সংস্থাও নিজেদের ওয়েবসাইট বন্ধ করেছে। ইউরোপীয় কম্পিউটার ইমার্জেন্সি রেসপন্স টিমের (সার্ট-ইইউ) আহ্বানের পর সুইজারল্যান্ডের জেনেভা বিশ্ববিদ্যালয়ের ওয়েবসাইটও বন্ধ রাখা হয়। স্কটল্যান্ডের কয়েকটি স্থানীয় সরকার ও স্বাস্থ্য সংস্থাও একই পদক্ষেপ নিয়েছে।
বিশেষজ্ঞদের আশঙ্কা, পর্যাপ্ত নিরাপত্তাব্যবস্থা নেই এমন ছোট প্রতিষ্ঠানের ওয়েবসাইট বেশি ঝুঁকিতে পড়তে পারে। অস্ট্রেলিয়ার নিউ সাউথ ওয়েলস বিশ্ববিদ্যালয়ের গবেষক সালিল কানহেরে বলেন, ত্রুটিগুলোর কারিগরি বিবরণ প্রকাশ্যে আসায় আগামী কয়েক সপ্তাহে হামলার চেষ্টা আরো বাড়তে পারে।
জরুরি নিরাপত্তা হালনাগাদের নির্দেশ
বুধবার পিএইচপি ফাউন্ডেশন ত্রুটিগুলো সংশোধনের জন্য নিরাপত্তা হালনাগাদ প্রকাশ করেছে। প্রতিষ্ঠানটি ব্যবহারকারীদের অবিলম্বে নতুন সংশোধনী ইনস্টল করার আহ্বান জানিয়েছে। বিভিন্ন দেশের কর্তৃপক্ষও ওয়েবসাইট পরিচালকদের একই পরামর্শ দিয়েছে।
যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা বলেছে, যেসব প্রতিষ্ঠান দ্রুত ত্রুটি সংশোধন করতে পারবে না, তাদের সিস্টেম সাময়িকভাবে বন্ধ রাখা উচিত। এই ত্রুটির মাধ্যমে কোনো সিস্টেমের ডেটাবেজে সরাসরি প্রবেশের সুযোগ তৈরি হতে পারে বলে সতর্ক করেছে সংস্থাটি। যুক্তরাষ্ট্রের সরকারি বিভাগ ও সংস্থাগুলোতে অবিলম্বে নিরাপত্তা হালনাগাদ করার তাগিদও দিয়েছে তারা।
যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র একই ধরনের পরামর্শ দিয়েছে। পাশাপাশি, হামলাকারীরা সিস্টেমে গোপন প্রবেশপথ তৈরি করেছে কি না, তা পরীক্ষা করতে বলেছে। ইউরোপীয় ইউনিয়ন, সিঙ্গাপুর ও অস্ট্রেলিয়ার সংশ্লিষ্ট সংস্থাগুলোও সতর্কতা জারি করেছে।
জাপানের প্রধানমন্ত্রী সানায়ে তাকাইচি প্রকাশ্যে ব্যবহারযোগ্য ওয়েবসাইটগুলো পিএইচপিতে চলছে কি না, তা যাচাই করার আহ্বান জানিয়েছেন। সামাজিক যোগাযোগমাধ্যম এক্সে তিনি লেখেন, 'আজ রাতেই সবাইকে জরুরি ভিত্তিতে ব্যবস্থা নেয়ার অনুরোধ জানাচ্ছি।' দ্রুত নিরাপত্তা সংশোধনী ইনস্টল করা সম্ভব না হলে ঝুঁকি কমাতে ওয়েবসাইট সাময়িকভাবে বন্ধ রাখার কথাও বিবেচনা করতে বলেছেন তিনি।
হামলার চেষ্টা বাড়ছে
প্রযুক্তি প্রতিষ্ঠানগুলোও নিজেদের সিস্টেম সুরক্ষিত করতে তৎপর হয়েছে। অনলাইন বাণিজ্য প্রতিষ্ঠান অ্যামাজন জানিয়েছে, ত্রুটির কথা প্রকাশ্যে আসার কয়েক দিন আগেই তাদের ওপর একাধিক হামলার চেষ্টা হয়েছিল। তবে তাদের ওয়েবসাইট স্বাভাবিকভাবেই চলছিল।
ইন্টারনেট অবকাঠামো প্রতিষ্ঠান ক্লাউডফ্লেয়ারের প্রধান ম্যাথিউ প্রিন্স জানান, ত্রুটির কথা প্রকাশের আগের ১০ ঘণ্টায় তাদের নেটওয়ার্কে এটি কাজে লাগানোর হাজারো চেষ্টা দেখা গেছে। এক্সে তিনি লেখেন, তথ্য প্রকাশের পর প্রথম ৪৫ মিনিটে হামলার চেষ্টা বেড়ে কয়েক দশ হাজারে পৌঁছায়। দুই ঘণ্টার মধ্যে তা কয়েক লাখ হয়। পরে সংখ্যাটি লাখ লাখে পৌঁছেছে।
ত্রুটি খুঁজে পেল কীভাবে এআই?
ক্যালিফ ও উইজের গবেষকেরা কোড বিশ্লেষণ করে দ্রুত নিরাপত্তাত্রুটি শনাক্ত করতে সক্ষম উন্নত এআই সরঞ্জাম ব্যবহার করেন। কানহেরে বলেন, আধুনিক সফটওয়্যার অত্যন্ত জটিল। তাই কিছু নিরাপত্তাত্রুটি বছরের পর বছর অজানা থেকে যেতে পারে। তাঁর ভাষায়, 'মূল ত্রুটিগুলো নতুন নয়; বদলেছে সেগুলো খুঁজে বের করার সক্ষমতা।'
আবিষ্কারের বিস্তারিত তথ্য অনলাইনে ফাঁস হয়ে যাওয়ায় পিএইচপির উন্নয়নকারীদের দ্রুত ত্রুটির কথা ও এর ব্যাপকতা প্রকাশ করতে হয়।
ওপেনএআই বলেছে, এই ঘটনা দেখিয়েছে, এআই যেমন নিরাপত্তাত্রুটি খুঁজে বের করতে পারে, তেমনি হামলাকারীদের দ্রুত আক্রমণের সরঞ্জাম ও কৌশল তৈরিতেও সাহায্য করতে পারে। চ্যাটজিপিটির নির্মাতা প্রতিষ্ঠানটি পিএইচপির নিরাপত্তা যাচাইয়ের জন্য একটি কর্মসূচিও প্রকাশ করেছে।
অস্ট্রেলিয়ার কুইন্সল্যান্ড বিশ্ববিদ্যালয়ের সাইবার গবেষণা কেন্দ্রের রায়ান কো বলেন, অতীতে সফটওয়্যার তৈরির সময় নিরাপত্তার চেয়ে কার্যকারিতাকে বেশি গুরুত্ব দেয়া হতো। এসব ত্রুটির অনেকগুলোর পেছনে রয়েছে সেই পুরোনো পদ্ধতি।
সাধারণ ব্যবহারকারীদের করণীয়
এই সমস্যা মূলত ওয়েবসাইটের পেছনের কারিগরি ব্যবস্থাকে প্রভাবিত করে। তাই সাধারণ ব্যবহারকারীদের অধিকাংশেরই সরাসরি কিছু করার প্রয়োজন নেই। তবে ছোট ব্যবসাপ্রতিষ্ঠান, বিশেষ করে ওয়ার্ডপ্রেসে তৈরি ওয়েবসাইটের মালিকদের সতর্ক হতে হবে।
যাঁরা পিএইচপি ব্যবহার করা ওয়েবসাইট বা সার্ভার পরিচালনা করেন, তাঁদের সর্বশেষ নিরাপত্তা সংশোধনী ইনস্টল করতে বলা হয়েছে। কম্পিউটার নিরাপত্তার দুর্বলতা খুঁজে বের করেন এমন বিশেষজ্ঞ কেন মুনরো বলেন, এই সংশোধনী ইনস্টল করাকে উইন্ডোজ হালনাগাদ করার মতোই ভাবা যায়।
হোস্টিং প্রতিষ্ঠান বা ওয়েব ডেভেলপার আপনার ওয়েবসাইট পরিচালনা করলে তাঁদের সঙ্গে যোগাযোগ করে নিশ্চিত হতে হবে, পিএইচপির নিরাপত্তা সংশোধনী ইনস্টল করা হয়েছে কি না। শুধু ওয়ার্ডপ্রেস বা এর প্লাগইন হালনাগাদ করে সমস্যার সমাধান হবে না। পিএইচপি নিজেকেই হালনাগাদ করতে হবে।
নিজেই ওয়েবসাইট পরিচালনা করলে নিরাপত্তা সংশোধনী ইনস্টল করার দায়িত্বও নিজের। দ্রুত হালনাগাদ বা সাময়িক সুরক্ষাব্যবস্থা নেয়া সম্ভব না হলে ওয়েবসাইট বন্ধ রাখার কথা বিবেচনা করতে বলেছে যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র।
যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা আগামী কয়েক সপ্তাহ সফটওয়্যার নির্মাতাদের হালনাগাদসংক্রান্ত ঘোষণার ওপর নজর রাখার পরামর্শ দিয়েছে। কানহেরে সাধারণ ব্যবহারকারীদেরও সতর্ক থাকতে বলেছেন। আক্রান্ত কোনো সেবা পাসওয়ার্ড পরিবর্তনের পরামর্শ দিলে তা অনুসরণ করতে হবে। পাশাপাশি, এই ঘটনার প্রচারকে কাজে লাগিয়ে পাঠানো ভুয়া বার্তা ও তথ্য চুরির ফাঁদ থেকেও সাবধান থাকতে হবে।