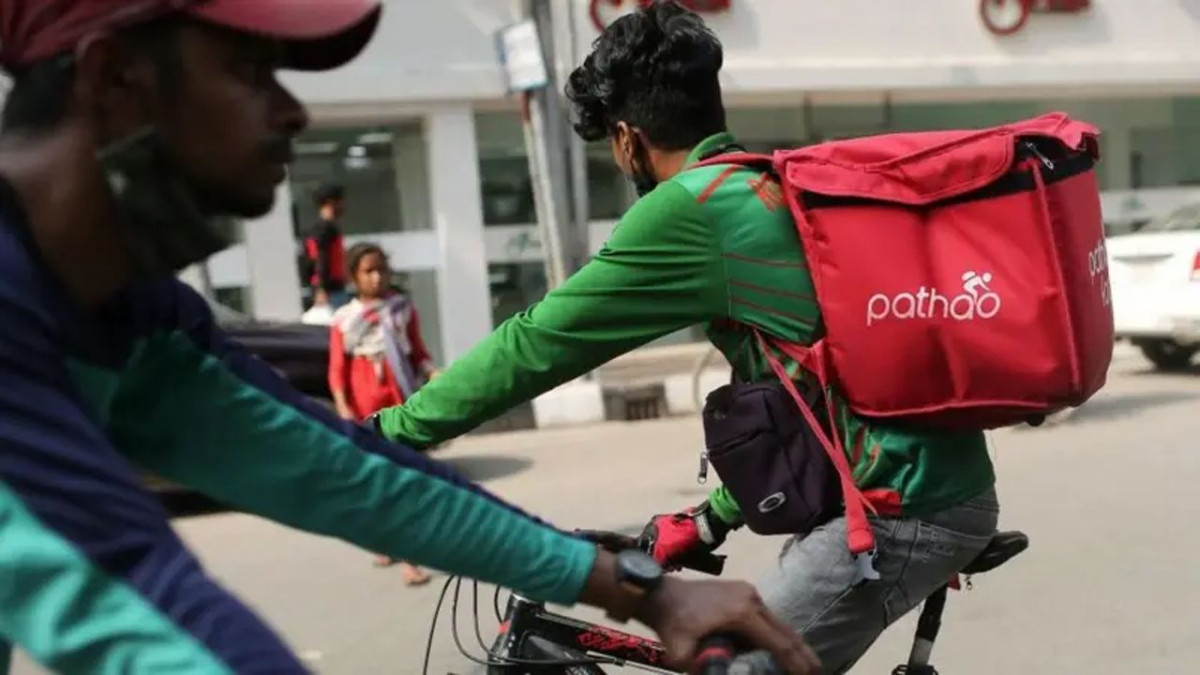
বাংলাদেশের রাইড শেয়ারিং ও পণ্য সরবরাহকারী প্রতিষ্ঠান পাঠাওয়ের সার্ভার থেকে এক কোটি ৯০ লাখের বেশি গ্রাহকের ১৩৩ গিগাবাইট সংবেদনশীল তথ্য চুরির দাবি করেছে একটি সাইবার অপরাধী চক্র। এসব তথ্যের বিনিময়ে চার লাখ মার্কিন ডলার সমমূল্যের ক্রিপ্টোকারেন্সি মুক্তিপণ হিসেবে দাবি করা হয়েছে বলেও বিভিন্ন গণমাধ্যমে খবর প্রকাশিত হয়েছে।
ঘটনাটি সামনে আসার পর থেকে এ নিয়ে উদ্বেগ প্রকাশ করছেন সাইবার জগৎ ব্যবহারকারীদের অনেকে। হ্যাকাররা যে পরিমাণ তথ্য চুরির দাবি করেছে, তা এখনো নিশ্চিত করতে পারেনি পাঠাও কর্তৃপক্ষ। তবে কিছু ব্যবহারকারীর ব্যক্তিগত তথ্য দুর্বৃত্তদের হাতে চলে যাওয়ার বিষয়টি স্বীকার করেছে প্রতিষ্ঠানটি।
গত ৭ অক্টোবর নিজেদের যাচাইকৃত ফেসবুক পেজে এ-সংক্রান্ত একটি বিজ্ঞপ্তিও প্রকাশ করে পাঠাও। গ্রাহকদের তথ্যের নিরাপত্তা, তাদের করণীয় এবং মুক্তিপণের দাবি নিয়ে কী পদক্ষেপ নেয়া হচ্ছে, এসব বিষয়ে প্রতিষ্ঠানটির বক্তব্যও প্রকাশিত হয়েছে।
পাঠাওয়ের সার্ভার থেকে তথ্য চুরির ঘটনা সামনে আসার পর বাংলাদেশে সাইবার নিরাপত্তা নিয়ে নতুন করে প্রশ্ন উঠেছে। তথ্যপ্রযুক্তি বিশেষজ্ঞদের মতে, এ ধরনের তথ্য চুরির ঘটনা বড় ধরনের ঝুঁকি তৈরি করতে পারে। ভুয়া পরিচয় ব্যবহার করে আর্থিক লেনদেন, ব্যক্তিগত অ্যাকাউন্টের নিরাপত্তা লঙ্ঘনসহ নানা অপরাধের আশঙ্কা রয়েছে।
যেভাবে সামনে আসে তথ্য চুরির ঘটনা
পাঠাও জানিয়েছে, গত ৪ অক্টোবর তাদের সার্ভার থেকে তথ্য চুরির ঘটনা ঘটে। তবে বিষয়টি সাধারণ মানুষের সামনে আসে ৭ অক্টোবর।
সাইবার নিরাপত্তাবিষয়ক প্ল্যাটফর্ম ডেইলি ডার্ক ওয়েবের একটি পোস্টের মাধ্যমে প্রথম ঘটনাটি সামনে আসে। সামাজিক যোগাযোগমাধ্যম এক্সে তাদের যাচাইকৃত পেজে হ্যাকারদের পোস্ট করা একটি বিজ্ঞপ্তির স্ক্রিনশট প্রকাশ করা হয়।
আন্ডারগ্রাউন্ড ফোরামে প্রকাশিত ওই বিজ্ঞপ্তিতে হ্যাকাররা বাংলাদেশের প্রতিষ্ঠান পাঠাও লিমিটেডের উৎপাদন পর্যায়ের তথ্য নিজেদের দখলে নেয়ার দাবি করে।
তাদের দাবি অনুযায়ী, ৫৯১টি তথ্যভান্ডার টেবিলে থাকা মোট এক কোটি ৯০ লাখ ৬৩ হাজার ৯১৮টি অ্যাকাউন্টের ১৩৩ গিগাবাইট তথ্য চুরি হয়েছে। এসব তথ্যের মধ্যে রয়েছে ইমেইল ঠিকানা, ফোন নম্বর, প্রকৃত নাম, পাসওয়ার্ড, জিপিএসের তথ্য, ফেসবুক পরিচিতি ও অ্যাকাউন্ট ব্যবহারের অনুমতি-সংক্রান্ত সঙ্কেত।
এছাড়া এক কোটি ৯০ লাখ ৫৯ হাজার ৩৮৭টি জাতীয় পরিচয়পত্র নম্বর, এক কোটি ৯০ লাখ ৪৬ হাজার ৫৮৩টি ড্রাইভিং লাইসেন্সের তথ্য, ব্যক্তিগত পরিচিতির ছবি এবং ৫৭ লাখ বাসার ঠিকানা চুরি হয়েছে বলেও দাবি করেছে চক্রটি।
পাঠাওয়ের ৫৪৯ জন কর্মীর মানবসম্পদ-সংক্রান্ত নথি, জাতীয় পরিচয়পত্রের তথ্য, বেতনের বিবরণ, ধর্ম, জরুরি যোগাযোগের নম্বর এবং ১৭ হাজার ৯৪৩টি মার্চেন্ট ব্যাংক হিসাব ও রাউটিং-সংক্রান্ত তথ্যও চুরি হয়েছে বলে দাবি করা হয়েছে।
সামাজিক যোগাযোগমাধ্যম এক্সে দেয়া পোস্টে হ্যাকাররা জানায়, এসব তথ্যের বিনিময়ে চার লাখ মার্কিন ডলার সমমূল্যের ক্রিপ্টোকারেন্সি না দিলে ধাপে ধাপে সব তথ্য প্রকাশ করা হবে।
তবে হ্যাকারদের এসব দাবির সত্যতা এখনো স্বাধীনভাবে যাচাই করা সম্ভব হয়নি।
এ ঘটনায় ৭ অক্টোবর একটি বিবৃতি দেয় পাঠাও। প্রতিষ্ঠানটি জানায়, তথ্য চুরির ঘটনা শনাক্ত করার পর সাইবার নিরাপত্তা বিশেষজ্ঞদের সহায়তায় নিরাপত্তাব্যবস্থা আরো শক্তিশালী করার উদ্যোগ নেয়া হয়েছে।
কী বলছে পাঠাও
তথ্য চুরির ঘটনা নিয়ে শুক্রবার বিবিসি বাংলার পাঠানো ইমেইলের জবাব দিয়েছে পাঠাও।
প্রতিষ্ঠানটির জনসংযোগ শাখার ব্যবস্থাপক মো: ফয়েজ জানিয়েছেন, গত ৪ অক্টোবর তাদের প্ল্যাটফর্মজুড়ে সেবা বিঘ্নিত হয়েছিল। মূলত সাইবার নিরাপত্তা-সংক্রান্ত একটি ঘটনা শনাক্ত হওয়ার পর প্ল্যাটফর্মের নিরাপত্তা নিশ্চিত করতে সতর্কতামূলক ব্যবস্থা নেয়া হয়।
তিনি বলেন, অল্প সময়ের মধ্যেই সেবাগুলো পুনরায় চালু করা হলেও পুরো ব্যবস্থা স্থিতিশীল করার কাজ এখনো চলছে। এ কারণে ব্যবহারকারীরা বিচ্ছিন্ন কিছু সমস্যার সম্মুখীন হতে পারেন।
প্রতিষ্ঠানটি আরো জানিয়েছে, নিয়ম অনুযায়ী সাইবার নিরাপত্তা-সংক্রান্ত বিষয়টি সংশ্লিষ্ট আইনশৃঙ্খলা রক্ষাকারী বাহিনী ও সরকারি কর্তৃপক্ষকে জানানো হয়েছে। ঠিক কতজনের এবং কী পরিমাণ তথ্য চুরি হয়েছে, তা যাচাই করা হচ্ছে।
তবে হ্যাকারদের হাতিয়ে নেয়া তথ্যের মধ্যে নাম, ইমেইল ঠিকানা ও ফোন নম্বরসহ কিছু ব্যক্তিগত তথ্য রয়েছে বলে জানিয়েছেন মো: ফয়েজ।
তিনি বলেন, ঘটনাটি শনাক্ত করার পর প্ল্যাটফর্মের অখণ্ডতা রক্ষায় গুরুত্বপূর্ণ ব্যবস্থাগুলো তাৎক্ষণিকভাবে অনলাইন থেকে বিচ্ছিন্ন করা হয়। নিরাপত্তাব্যবস্থা জোরদার করতে বিশেষজ্ঞদের নিয়োগ দেয়া হয়েছে।
তথ্যের বিনিময়ে কোনো মুক্তিপণ দাবি করা হয়েছে কি না, সে বিষয়ে অবশ্য কোনো মন্তব্য করেননি তিনি।
মো: ফয়েজ বলেন, তদন্ত চলমান রয়েছে। মুক্তিপণ দাবির বিষয়টি যাচাই না করে তারা কোনো মন্তব্য করতে চান না।
তিনি আরো জানান, সতর্কতামূলক নিরাপত্তাব্যবস্থার অংশ হিসেবে কিছু ব্যবহারকারীকে স্বয়ংক্রিয়ভাবে লগআউট করা হয়ে থাকতে পারে। ব্যবহারকারীরা আবার লগইন করে সেবা ব্যবহার করতে পারবেন।
এছাড়া পাঠাওয়ের নাম ব্যবহার করে পাঠানো অযাচিত বার্তা, ফোনকল বা লিংকের বিষয়ে সতর্ক থাকার আহ্বান জানিয়েছে প্রতিষ্ঠানটি। একইসাথে পাসওয়ার্ড, ব্যক্তিগত পরিচিতি নম্বর বা একবার ব্যবহারযোগ্য গোপন সঙ্কেত (ওটিপি) কারো সাথে শেয়ার না করার অনুরোধ করা হয়েছে।
কী কী ঝুঁকি তৈরি হতে পারে
তথ্যপ্রযুক্তি বিশেষজ্ঞদের মতে, হ্যাকারদের দাবি সত্য হলে শুধু ফোন নম্বর বা ইমেইল ঠিকানা নয়, জাতীয় পরিচয়পত্র, ড্রাইভিং লাইসেন্স, বাসার ঠিকানা, জিপিএস অবস্থান এবং ফেসবুক অ্যাকাউন্ট ব্যবহারের অনুমতি-সংক্রান্ত সঙ্কেতের মতো অত্যন্ত সংবেদনশীল তথ্যও চুরি হয়ে থাকতে পারে।
এসব তথ্য ব্যবহার করে পরিচয় জালিয়াতি, ব্যাংকিং প্রতারণা, ফিশিং, ব্ল্যাকমেইল এবং সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট দখলের মতো অপরাধ সংঘটিত হতে পারে বলে মনে করেন তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবির।
বিবিসি বাংলাকে তিনি বলেন, এ ধরনের ঘটনায় সাধারণ মানুষের অনেক ব্যক্তিগত তথ্য চুরি হয়। পাঠাওয়ের মতো প্রতিষ্ঠানে অর্থ লেনদেন ও পরিশোধ-সংক্রান্ত তথ্যও অনলাইনে সংরক্ষিত থাকে। এসব তথ্য চুরি হলে বিপদের মাত্রা আরো বেড়ে যায়।
ক্রেডিট কার্ডের তথ্য চুরি হলে গ্রাহকেরা সরাসরি আর্থিক ক্ষতির মুখেও পড়তে পারেন।
বিশেষজ্ঞদের মতে, এ ঘটনা বাংলাদেশের সামগ্রিক সাইবার নিরাপত্তাব্যবস্থার দুর্বলতাকেও সামনে এনেছে। প্রযুক্তির উন্নতির সাথে নিরাপত্তাব্যবস্থা শক্তিশালী হচ্ছে, একইসাথে হ্যাকারদের সক্ষমতাও বাড়ছে। ফলে এ ধরনের ঘটনা পুরোপুরি ঠেকানো কঠিন।
সুমন আহমেদ সাবির বলেন, প্রযুক্তিনির্ভর প্রতিষ্ঠানগুলো নিজেদের ঝুঁকি বিবেচনায় নিরাপত্তাব্যবস্থা গ্রহণ করছে। বিশেষ করে ব্যাংকসহ আর্থিক প্রতিষ্ঠানগুলো আগের তুলনায় অনেক বেশি সতর্ক। তবে দেশের সাইবার নিরাপত্তা-সংশ্লিষ্ট রাষ্ট্রীয় অবকাঠামো এখনো বেশ দুর্বল।
তার মতে, বিভিন্ন প্রতিষ্ঠান সাইবার নিরাপত্তার জন্য কী ধরনের ব্যবস্থা নিয়েছে, কিংবা আদৌ প্রয়োজনীয় ব্যবস্থা গ্রহণ করেছে কি না, তা পর্যবেক্ষণ ও জবাবদিহির কাঠামো বাংলাদেশে এখনো যথেষ্ট শক্তিশালী নয়।
তিনি বলেন, দেশে জাতীয় সাইবার নিরাপত্তা সংস্থা এবং সাইবার জরুরি প্রতিক্রিয়া দল থাকলেও জনবল ও প্রয়োজনীয় সরঞ্জামের দিক থেকে এসব প্রতিষ্ঠান বেশ দুর্বল।
সরকারি যেসব প্রতিষ্ঠান সাধারণ মানুষের বিভিন্ন ধরনের ব্যক্তিগত তথ্য নিয়ে কাজ করে, সেসব প্রতিষ্ঠানের সাইবার নিরাপত্তাব্যবস্থাও আরো শক্তিশালী করা প্রয়োজন বলে মনে করেন তিনি।
গ্রাহকদের কী করণীয়
সাইবার নিরাপত্তা বিশেষজ্ঞরা ব্যবহারকারীদের সতর্ক থাকার পরামর্শ দিয়েছেন। তাদের মতে, অপরিচিত নম্বর থেকে আসা বার্তা বা লিঙ্কে ক্লিক করা থেকে বিরত থাকতে হবে। পাঠাও কিংবা অন্য কোনো প্রতিষ্ঠানের পরিচয় দিয়ে কেউ একবার ব্যবহারযোগ্য গোপন সঙ্কেত চাইলে তা দেয়া যাবে না।
এছাড়া ফেসবুকসহ অন্যান্য গুরুত্বপূর্ণ অনলাইন অ্যাকাউন্টে দ্বিস্তরীয় যাচাইকরণ ব্যবস্থা চালু রাখার পরামর্শ দিয়েছেন তারা। এতে পাসওয়ার্ড অন্য কারো হাতে চলে গেলেও অতিরিক্ত নিরাপত্তার একটি স্তর বজায় থাকে।
কোনো গ্রাহক এ ধরনের তথ্য চুরির ঘটনায় ক্ষতিগ্রস্ত হলে তার ক্ষতিপূরণ নিশ্চিত করতে কার্যকর আইনগত কাঠামো থাকা প্রয়োজন বলেও মনে করেন সুমন আহমেদ সাবির।
তিনি বলেন, ক্ষতিপূরণ দেয়ার আইনগত কাঠামো থাকলে গ্রাহকদের স্বার্থ সুরক্ষিত হবে। পাশাপাশি নিজেদের গ্রাহকদের তথ্যের নিরাপত্তা নিশ্চিত করতে প্রতিষ্ঠানগুলোও আরো বেশি সতর্ক হবে। বিবিসি বাংলা